

Playbook de Desenvolvimento de Produto IoT de Ponta a Ponta - Etapa 6: Verificação e Validação – Construímos a Coisa Certa (e Ela Realmente Funciona)?
Introdução à Fase de V&V
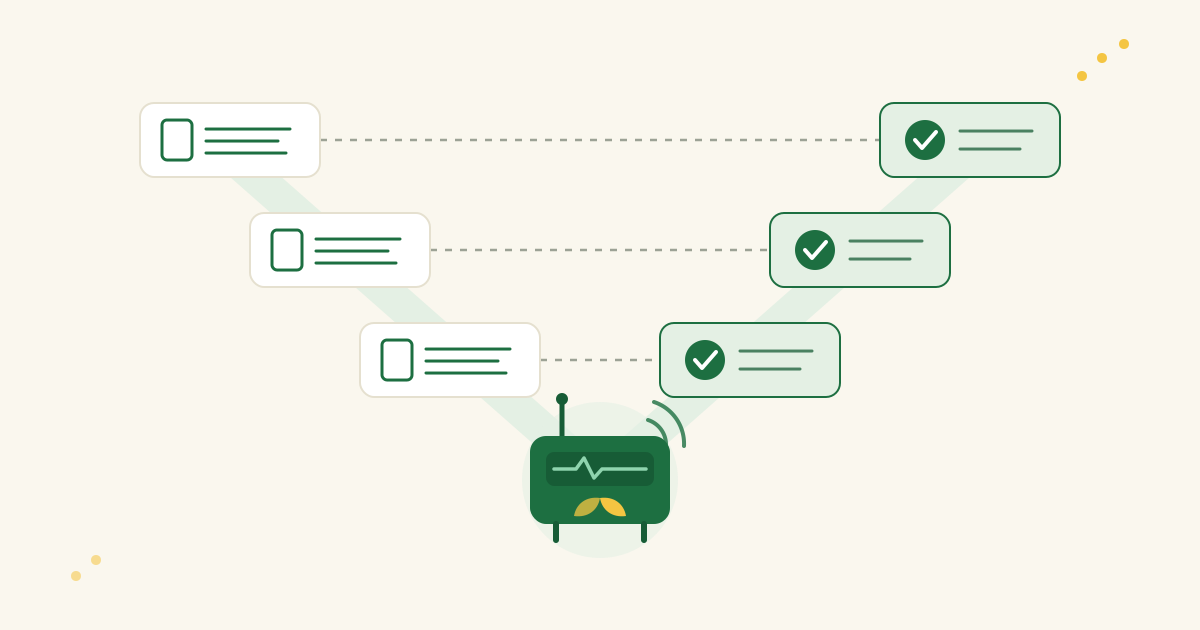
Verificação e Validação (V&V) é o último gate antes de um produto IoT ser enviado, e responde a duas perguntas enganosamente simples. A Verificação pergunta: “Construímos a coisa bem?” — o produto cumpre os seus requisitos especificados? A Validação pergunta: “Construímos a coisa certa?” — o produto realmente responde às necessidades dos utilizadores no mundo real? As duas são complementares: uma mantém-no honesto perante a especificação, a outra mantém-no honesto perante o cliente.
Em termos de timing, o V&V entra em ação pós-integração e pós-design freeze. A esta altura, já provou que hardware e software conseguem falar; terminou de adicionar funcionalidades; e está pronto para colocar toda a stack sob os holofotes. Pense nesta fase como o exame final: cada afirmação feita nas etapas anteriores é testada, oficialmente. O objetivo é evidência — resultados de testes repetíveis, rastreáveis até aos requisitos e cenários de utilizador — que lhe permite lançar com confiança em vez de dedos cruzados (IEEE, 2017; NASA, 2016).
Camadas de Teste: Uma Provação Multi-Camadas
Um produto IoT é uma stack: hardware (sensores, energia, rádio), firmware (lógica embebida) e cloud/app (APIs, bases de dados, dashboards). Verificamos cada camada pelos seus próprios méritos, depois validamos o sistema de ponta a ponta contra as user stories. Cada camada tem de passar por si só antes de a stack ser julgada como um todo.
Verificação de Hardware: Testes de Tortura para o Seu Gadget
Testes funcionais com fixtures (test jigs). Primeiro, prove que o dispositivo montado faz o que o esquema prometeu. Uma fixture bed-of-nails ou jig de pogo pins faz rapidamente o trabalho de exercer GPIOs, ler sensores com estímulos conhecidos, gravar firmware e verificar linhas de alimentação. Automatize-a para que cada placa receba o mesmo interrogatório imparcial. Está a construir o mesmo músculo de que precisará para os testes de fim de linha de produção mais tarde; a sua futura equipa de fabrico vai agradecer-lhe (NASA, 2016).
Testes de stress e fiabilidade (HALT). A seguir, o ginásio — e mais alguma coisa. O HALT (Highly Accelerated Life Test) eleva a temperatura, vibração e stress elétrico muito para além das condições normais de operação para fazer emergir os elos fracos antes dos seus clientes (Hobbs, 2008; Thermotron, s.d.; Accendo Reliability, s.d.). O objetivo não é tanto “passar” como descobrir: aprender onde o design racha, corrigir a causa raiz e construir margem. Se o seu dispositivo está classificado para 0–50 °C, quer saber como se comporta a −20 ou +70 para que o mundo real pareça fácil.
Pre-scans regulamentares (EMC/ESD). As certificações formais (emissões/imunidade EMC, ESD, rádio, segurança) podem torpedear cronogramas se descobrir problemas no laboratório. Faça verificações de pré-conformidade agora: meça emissões radiadas/conduzidas numa configuração básica, dê choques de ESD ao dispositivo e sonde linhas ruidosas. Scans precoces e iterativos reduzem tanto o risco como o over-engineering (Tektronix, s.d.; Interference Technology, 2017; Keysight, s.d.). Se ouvir um guincho de RF inesperado, ainda pode adicionar filtros, ajustar duty cycles de firmware ou ajustar caminhos de retorno da PCB — a custo de protótipo, não a custo de produção.
Benchmark vs. especificações. Por fim, verifique o acordo que fez consigo mesmo. Se prometeu precisão de ±0,5 °C, prove-o numa câmara contra uma referência calibrada. Se prometeu um ano de autonomia de bateria, meça a corrente em todos os modos e projete realisticamente (incluindo retries, atualizações OTA e cenários de “ups, o Wi-Fi está fraco”). A verificação a este nível é o recibo dos seus requisitos da Etapa 1 (NASA, 2016).
Testes de Firmware: Código ao Microscópio
Testes unitários. Os “átomos” do firmware são funções e módulos; os testes unitários dão-lhes uma consciência. Use um test runner baseado em host ou uma framework com suporte para MCU para validar cálculos, máquinas de estados e condições limite. Aponte a alta cobertura — mas lembre-se: a cobertura encontra código não testado; não prova que os testes são bons. Uma política como “~80%+ de cobertura de branches” é pragmática; perseguir 100% produz frequentemente retornos decrescentes e testes frágeis.
Testes de integração no dispositivo. Junte drivers, tarefas RTOS e stacks de comunicação e exercite-os em hardware real. Alimente uma tensão conhecida a um ADC e verifique o valor reportado; publique um payload sintético e verifique o fluxo de ACK do dispositivo; desligue e ligue a meio de uma transferência e confirme a recuperação correta. Automatize o que puder para que cada build de firmware enfrente a mesma provação imparcial (NASA, 2016).
Análise estática e padrões de codificação. Ferramentas que leem código sem o executar apanham classes inteiras de bugs (buffer overflows, desreferenciação de null, perigos de race conditions) e impõem regras (por exemplo, subconjuntos MISRA-C). Na Etapa 6, leve os problemas críticos a zero e justifique quaisquer waivers. É um seguro barato para dispositivos que têm de funcionar sem supervisão durante meses (IEEE, 2017).
Fuzz e stress. Seja um “utilizador mau”. Faça fuzz de entradas na fronteira UART/USB/MQTT, derrube e restaure redes repetidamente, transborde queues e corra durante dias para fazer sair leaks e bloqueios. Se envia OTA, simule conectividade má, bateria fraca e resets a meio da atualização; certifique-se de que o rollback funciona. O objetivo não é exibir-se — é forçar estados raros e provar que o firmware falha em segurança e recupera de forma previsível.
Testes de Cloud/API e UX: A Outra Metade do Puzzle
Testes automatizados de API. Cada interface pública — REST, tópicos MQTT, endpoints WebSocket — merece testes executáveis para caminhos felizes e casos estranhos (payloads inválidos, tokens expirados, campos em falta). Integre-os no CI; se um contrato de endpoint se desviar, descobre-o antes dos clientes.
Testes de segurança (OWASP). Aplique o pensamento do OWASP Top 10 à sua aplicação web e o OWASP API Security Top 10 (2023) às APIs do seu dispositivo e aplicação: broken access control, falhas de autenticação, design inseguro e configuração incorreta são vilões perenes. Faça scan, pentest e corrija sistematicamente; trate vulnerabilidades críticas como bloqueadores de lançamento.
Testes de carga e ensaio de escala. Se espera 1.000 dispositivos no pico, simule 2.000; teste ligações em rajada após uma falha; varie tamanhos de mensagem, QoS e cifras TLS. Brokers MQTT e back ends comportam-se frequentemente de forma diferente em escala; melhor descobrir queue starvation e partições quentes agora.
Testes de UX. Entregue a UI móvel/web a olhos frescos. Consegue um utilizador principiante fazer o onboarding de um dispositivo sem conhecimento tribal? Os gráficos são precisos e as unidades consistentes? O alerta diz o que aconteceu, onde, e o que fazer a seguir? A validação não quer saber se a base de dados está normalizada; quer saber se o utilizador sorri e tem sucesso.
Validação de Sistema: Ponta a Ponta, a Sério
É aqui que deixamos de testar peças e começamos a testar histórias: o termóstato que mantém a oficina quente, o sensor de cadeia de frio que envia um SMS quando um frigorífico aquece, o detetor de fugas que chama um canalizador (bem, envia um alerta). A validação pergunta: A solução, como um todo, cumpre o trabalho para que foi contratada?
Execuções de cenários de ponta a ponta. Pegue em cada user story da Etapa 1 e corra-a a sério. “Como gestor de instalações, recebo um alerta dentro de 60 segundos se a temperatura do congelador > −10 °C, e consigo ver um gráfico de 24 horas.” Leve o dispositivo ao quente, verifique a ingestão na cloud, confirme a entrega do alerta e observe a UI. Repita através de redes, fusos horários e estados do dispositivo.
Matriz de Rastreabilidade de Requisitos (RTM). Agora, mostre a evidência. Uma RTM mapeia cada “deve” para um ou mais artefactos de verificação (caso de teste, análise, inspeção) para que nada seja esquecido e nada extra se infiltre. Eis um esboço em texto simples:
- R1: “O dispositivo deve ligar-se ao Wi-Fi dentro de 30 s.” → Teste TC-10 “timing de Wi-Fi” → Passa
- R2: “O sistema deve armazenar leituras horárias de sensores durante 12 meses.” → Testes TC-21 (retenção), TC-22 (consulta) → Passa
- R3: “A aplicação deve mostrar o valor atual do sensor dentro de ±1 °C da referência.” → Testes TC-30 (câmara), TC-31 (formato UI) → Falha (bug de arredondamento na UI; correção acompanhada)
A RTM dá-lhe um mapa de cobertura de relance, do requisito à prova, que auditores, avaliadores de segurança e o seu eu futuro vão adorar.
Ensaios beta (validação de campo). O sucesso no laboratório é necessário mas não suficiente. Coloque dispositivos em ambientes reais com utilizadores reais durante algumas semanas. Vai aprender coisas que o seu laboratório não consegue replicar: configurações de Wi-Fi estranhas, comportamentos humanos criativos, ambientes a −15 °C, ou o brilho surpreendente de um LED num quarto escuro. Beta fechado ou aberto, recolha feedback estruturado e logs de crash/telemetria. Priorize descobertas que bloqueiam a configuração, a confiança nos dados ou o valor central.
Critérios de passa/falha e severidade. Decida antecipadamente como vai sair da Etapa 6. Uma fasquia comum é 0 issues de Severity-1 abertas, todos os requisitos verificados e metas de desempenho cumpridas. Frameworks de severidade como o IEEE 1044-2009 ajudam-no a manter as discussões de impacto de bugs objetivas: Sev-1 = showstopper/inseguro/inutilizável; Sev-2 = função principal prejudicada; Sev-3 = menor/tem workaround; Sev-4 = cosmético (IEEE, 2009). Use isto para conduzir a triagem e o go/no-go com a cabeça fria.
Conselhos Práticos e Considerações Finais
Celebre os passes; aprenda com as falhas. Uma placa endurecida por HALT, um fuzz de firmware que corre 72 horas sem crash, uma suite de testes de API toda verde — são mini-vitórias. Para as falhas, seja grato por as ter encontrado aqui; o bug mais barato é o que corrige antes de os clientes o conhecerem.
Mantenha o utilizador no ciclo. É fácil “vencer o laboratório” mas perder a sala de estar. Feedback beta sobre confusão na configuração, alertas ruidosos ou unidades inconsistentes produz frequentemente pequenas mudanças com um impacto desproporcionado na qualidade percebida.
Trate o V&V como um investimento. A pré-conformidade e os ensaios de carga parecem trabalho extra — até pouparem um mês em certificação ou impedirem que o seu dia de lançamento ceda sob uma tempestade surpresa de dispositivos.
Documente como um profissional. Arquive planos de teste, resultados e evidência da RTM. Quando voltar para a Etapa 7 (conformidade e transferência para fabrico), ou para a v2.0 no próximo ano, ficará contente por ter deixado um rasto de migalhas.
A cobertura é uma lanterna, não um troféu. Use a cobertura para encontrar cantos escuros; não a enquadre como uma métrica única de qualidade. Portfólios equilibrados — unitário, integração, ponta a ponta e property-based/fuzz — vencem qualquer número único.
Quando conseguir dizer com confiança “Sim, construímos a coisa bem” e “Sim, construímos a coisa certa,” ultrapassou o gate final. Em frente para a certificação e o lançamento — com menos surpresas, evidência mais forte e um produto que a equipa tem orgulho em enviar.